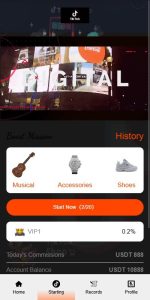
2026中信证券多语言微盘微交易修复版语言包含:简体中文 繁体中文 英文 日语 可二开增加语言H5 移动端交易平台(FastAdmin + uni-app) ### 功能特点 – 后端基于 FastAdmin(ThinkPHP 5.0.24),管理后台功能完善– 移动端使用 uni-app 编译的 H5 应用,一套代码多端适配– 行情覆盖 6 个品种,支持实时价格与涨跌幅展示– 支持开户、交易、订单记录、在线客服、多语言切换(简体中文/English) ### 运行截图 — 部署要点: – 每个站点独立 Nginx 配置,HTTPS 使用 Let’s Encrypt 免费证书– H5 前端通过 /api 反向代理到 API 域名,避免跨域问题– 后台入口独立定制(如 /`、/.php`),降低被扫描爆破的风险– 定时任务统一在宝塔面板管理(订单结算、行情同步) — ## 5. 修复与更新日志 ### 2026-08-10 全链路功能测试 – ✅ 程序:注册(testuser002)→ 登录 → 充值 500 → 后台审核 → 下单买涨 100 → 结算 → 余额 497,全链路通过– ✅ 后台充值审核、订单管理功能验证通过 ### 2026-08-10 修复记录 – 🔧 程序二 RedisLock 报错修复**:PHP 7.2 环境未安装 Redis 扩展,导致 `Class ‘Redis’ not found`。解决方案:将 Redis 锁改为文件锁(`RUNTIME_PATH/filelock`),结算恢复正常。– 🔧 **程序二买涨/买跌显示修正**:后台订单列表”买跌”实为”买涨”(字段映射显示问题),已修正,不影响交易逻辑。– 🔧 **ThinkPHP 5.0.24 captcha RCE 验证**:经典 `_method=__construct` 利用返回 404,确认官方补丁已生效(`Request.php method()` 已限制为合法 HTTP 方法白名单)。 ### 2026-08-11 安全加固 – ✅ 关闭两个站点的 `app_debug`(防止报错页泄露数据库结构、SQL、服务器路径)– ✅ `runtime` 目录权限从 777 收紧为 755,属主改为 `www:www`,文件改为 644– ✅ 登录页添加演示站提示(仅演示环境,提醒用户勿充值) — ## 6. 安全加固清单(ThinkPHP 专项) 这是本次部署中最有价值的部分,强烈建议所有 ThinkPHP 项目上线前逐项检查: ### 高危项 1. **关闭调试模式 “`php // config/app.php 或 application/config.php ‘app_debug’ => false, “` 调试模式开启时,触发 500 错误会直接泄露数据库名、表结构、SQL 语句与服务器绝对路径。 2. runtime 目录权限 “`bash chown -R www:www runtime find runtime -type d -exec chmod 755 {} ; find runtime -type f -exec chmod 644 {} ; “` 777 权限的 runtime 目录存在缓存投毒风险,可能配合文件包含漏洞执行任意代码。 3. 确认 RCE 补丁状态 – ThinkPHP 5.0.x 的 _method=__construct + filter[]=system 是经典 RCE 链 – 检查 thinkphp/library/think/Request.php 的 method() 是否限制为 GET/POST/DELETE/PUT/PATCH 白名单 – 可用无害命令验证:`POST......
2026中粮集团微盘微交易修复版Web 投资交易平台(ThinkAdmin v5)功能特点基于 ThinkAdmin v5(ThinkPHP 5 内核),后台界面成熟稳定PC 前台支持用户注册、登录、充值、下单交易后台管理支持用户余额调整、充值审核、订单管理内置定时任务实现订单自动结算运行截图修复与更新日志2026-08-10 全链路功能测试✅ 注册(testuser001)→ 登录 → 充值 500 → 后台审核 → 下单买涨 100 → 自动结算盈利 15 → 余额 415,全链路通过✅ 后台充值审核、订单管理功能验证通过 2026-08-10 修复记录 🔧 ThinkPHP 5.0.24 captcha RCE 验证:经典 _method=__construct 利用返回 404,确认官方补丁已生效(Request.php method() 已限制为合法 HTTP 方法白名单)。2026-08-11 安全加固✅ 关闭站点的 app_debug(防止报错页泄露数据库结构、SQL、服务器路径)✅ runtime 目录权限从 777 收紧为 755,属主改为 www:www,文件改为 644✅ 登录页添加演示站提示(仅演示环境,提醒用户勿充值)6. 安全加固清单(ThinkPHP 专项)这是本次部署中最有价值的部分,强烈建议所有 ThinkPHP 项目上线前逐项检查:高危项关闭调试模式// config/app.php 或 application/config.php‘app_debug’ => false,调试模式开启时,触发 500 错误会直接泄露数据库名、表结构、SQL 语句与服务器绝对路径。runtime 目录权限chown -R www:www runtimefind runtime -type d -exec chmod 755 {} ;find runtime -type f -exec chmod 644 {} ;777 权限的 runtime 目录存在缓存投毒风险,可能配合文件包含漏洞执行任意代码。确认 RCE 补丁状态ThinkPHP 5.0.x 的 _method=__construct + filter[]=system 是经典 RCE 链检查 thinkphp/library/think/Request.php 的 method() 是否限制为 GET/POST/DELETE/PUT/PATCH 白名单可用无害命令验证:POST /index.php?s=captcha 携带 method=__construct&filter[]=system,若返回 404 且未执行命令则已修补中危项数据库密码管理:不要在 database.php 中硬编码密码,改用 .env 文件并从版本库排除清理备份文件:Web 根目录不要残留 .tar.gz、.sql、.bak 文件,统一迁移到 Web 目录外上传目录权限:public/uploads 等上传目录避免 777,并定期扫描 webshell后台入口伪装:使用 WPS Hide Login 或自定义路由隐藏默认后台入口其他建议MySQL 不要监听公网 0.0.0.0,限制仅本机访问宝塔面板开启 IP 白名单对 index.php?s=captcha 等敏感端点开启访问日志审计7. 常见问题排查经验问题一:Class ‘Redis’ not found现象:FastAdmin 后台结算任务报错,日志显示 Redis 类不存在。原因:PHP 7.2 环境未安装 Redis 扩展,而代码中使用了 Redis 锁。解决:将锁实现降级为文件锁:// 使用 RUNTIME_PATH/filelock 目录下的文件锁替代 Redis 锁$lockFile = RUNTIME_PATH . ‘filelock/’ . md5($key) . ‘.lock’;问题二:后台登录提示验证码错误原因:验证码 session 与请求不在同一会话,或验证码功能被临时关闭后未恢复。建议:测试期间临时关闭验证码务必记录配置位置,测试完成后立即恢复为 true。问题三:H5 页面白屏或资源 404排查顺序:检查 Nginx 静态资源路径配置检查 H5 编译产物是否完整上传浏览器 Console 查看具体 404 资源检查 /api 反向代理是否指向正确问题四:定时任务不执行排查:确认宝塔计划任务状态为运行检查 cron 脚本中的绝对路径是否正确(迁移目录后旧路径失效是常见坑)查看 PHP 错误日志确认脚本是否报错8. FAQ 常见问题Q1:这套系统可以商用吗?本文介绍的为内部演示环境,用于技术学习与功能验证。任何交易类系统商用前必须完成合规审查、资质办理、资金托管与安全审计。Q2:ThinkAdmin 和 FastAdmin 怎么选?ThinkAdmin v5:后台界面现代,适合管理功能复杂的 Web 平台FastAdmin:插件生态丰富,前后端分离支持好,适合带 API 的多端项目Q3:uni-app H5 如何对接 FastAdmin API?uni-app 通过 uni.request 请求 API 域名,FastAdmin 侧配置跨域或使用同域反向代理(如 /api 路径代理),登录后携带 token 访问业务接口。Q4:ThinkPHP 5.0.x......
photo_2026-07-26_02-19-37.jpg 47.4 KB 【美盛】【星汇】【MSH-开云体育】程序盗分BUG今日修复日志(2026-07-29) 一、服务器与磁盘 • 问题:/dev/vda2 100% 满,导致 api.app 等接口全部 500。• 原因:/www/backup/site/ 堆积了 39G 全站备份。• 处理:保留每个站点最新 2 份备份,删除旧备份,释放约 32G,磁盘从 100% 降到 45%。• 后续:新增 /root/cleanup_disk.sh,每天 03:40 执行,并写 crontab。策略:保留 2 份最新全站备份、14 天前数据库备份删除、7 天前 gzip 日志删除、超过 500MB 的 access 日志截断、30 天前面板日志删除。• 验证:脚本手动跑成功,df -h 显示 45%,crontab 已生效。 二、API 500 与 wap.cc 跳转修复 • 修复 IndexController::getVisitUrl():$_SERVER[‘HTTP_ORIGIN’] 未定义时抛错,改成 $request->header(“Origin”) ?? “”。• 双线路同步:.com / .net 都改。• 修复 wap.dajian168.cc 错误跳到 .com:• 把 .net 前端 JS 里的 API 基地址改回 https://api.dajian168.cc• index.html 加 ?v=20260729 缓存破坏• 后端 getVisitUrl() 增加域名族识别,强制返回 .cc 链接,防止旧 CDN 缓存仍指向 .com• 验证:/api/app、/api/game/list、/api/getVisitUrl 双线路均 200;浏览器访问 wap.cc 实测不再跳到 .com。 三、官方安全补丁应用 • 给 Api/PayController::transfer、transAll 加 Redis 锁 + DB 事务 + lockForUpdate。• 给 Api/IndexController::allmz 加同类型并发锁。• 修复 uptransferstatus 的全量更新:$user->update($data) 改为只更新 transferstatus。• 禁用 /api/userblance 后门路由:双线路 routes/api.php 注释该路由,返回 404。• 保留原有四层风控:未充值拦截、1分钟/小时/日频次限制、新号 24h 限额 1000、单笔 50000 上限。• 验证:php -l 全通过;/api/userblance 双线路 404;核心接口 200;Redis 无残留锁。 四、全库 mass assignment 安全排查 • 扫描 update($data) / create($data) / 可疑写接口。• 确认 Wap/IndexController::fillData、Member/MemberController::fillData / uptransferstatus、Member/PayController::editCard、Api/PayController::bindCard / recharge 已白名单化或 unset 危险字段。• 删除遗留的 /api/autogetusermoney 死路由(方法已不存在,调用必 500)。• 验证:全库裸 update($data) 清零;php -l 通过;核心接口回归 200。 五、后台 .cc 线路治理 • 清理 .net 代码中 3 个免密登录后门:/admin/temp-autologin-656、/temp-autologin-admin-656、/autologin-656(均使用 loginUsingId(1))。• 修复 admin.dajian168.cc nginx rewrite 缺失 try_files,导致 /admin/* 全 404。• 对齐 VerifyCsrfToken:.net 曾豁免 admin/auth/login,已还原为 .com 配置。• 对齐 TrustProxies:.net 从 null 改为 *,适配 Cloudflare。• 验证:后门 URL 404;admin.cc 登录页 200;带 CSRF token 登录 200,无......
2026新二开美团代付系统源码十几个模版 虚假代付小程序系统 精神小妹崩老头 情趣快杀 #美团 #美团代付 #淘宝代付 #抖音代付 #京东代付 #拼多多代付 #携程代付 #滴滴代付...
关于【美盛】程序是盗分BUG的修复和优化过程。时间:2026.7.25所用的模版【MSH-开云体育】下载地址:看图说话【美盛】因为停运了转给了【星汇】,我联系客服程序被恶意攻击有账户乱打分有办法解决没官方给的回复是:不参与运营,没办法恢复积分。自己可以开发程序 相对会安全。免费程序,公开透明,没有一定的技术能力等同于裸奔!自行承担漏洞风险损失 这边记录一下被盗分过程和修复日志,给同胞参考一下。 关键发现:linc123 资金异常溯源(MySQL binlog铁证) 🔴 7月8日 注册后异常操作: | 时间 | Thread ID | 操作 | 内容 | 异常点 || ——– | ——— | ————— | ————————- | ——————– || 23:06:08 | – | INSERT users | 注册 linc123 | 正常 || 23:06:32 | 30951 | UPDATE users | balance=100, isagent=1 | 🔴 注册后24秒直接改余额和代理身份! || 23:06:41 | 30964 | INSERT user_api | 创建PT平台账号 | 正常 || 23:06:44 | 30968 | 转账流程 | transfer_logs + balance=0 | 正常游戏转账流程 | 🔴 7月15日 大额资金异常操作: | 时间 | Thread ID | 操作 | 内容 | 异常点 || ——– | ——— | ——————– | ————- | ————– || 17:23:59 | 144787 | UPDATE users | balance=10000 | 🔴 无充值记录,直接改余额 || 17:24:10 | 144822 | INSERT transfer_logs | money=10000 | 正常转账记录 || 17:24:11 | 144822 | UPDATE users | balance=0 | 正常扣款 || 17:24:20 | 144839 | UPDATE users | balance=50000 | 🔴 又无充值,直接改余额 || 17:24:26 | 144849 | UPDATE users | balance=30000 | 🔴 同上 || 17:25:00 | 144906 | UPDATE users | balance=25000 | 🔴 同上 | 最可能的根因 这是第三方游戏平台(PT)的回调逻辑异常或某种自动化脚本导致的: 正常流程:用户请求转账 → 代码UPDATE users → INSERT transfer_logs → 调用PT接口异常现象:PT回调或脚本直接UPDATE users.balance,然后执行转账流程 或者: 游戏平台测试账号/机器人账号:– 注册后自动赠送100余额(isagent=1是标记)– 7月15日进行大额测试/刷量– 单会话高频投注(ae1emgufqtef)– 占全平台98.7%投注量 系统暴露的问题(这不是单个Bug,是多个缺失) 问题1:注册风控完全缺失(严重) • 无验证码• 无手机绑定• 无邮箱验证• 无IP限制• 机器人可以批量注册......
ai 投资理财交易所更新日志 (2026-07-11) • 修复 fund_publish 结算阻塞:清理脏数据,增强脚本事务健壮性• 修复 Trust Wallet 二次登录卡死:sessionStorage 缓存破坏 + ChunkLoadError 自动恢复• 优化首页性能:清理历史数据,优化查询与请求超时• 增强 Trust Wallet 兼容性:axios/fetch 拦截器注入防缓存头 #交易所 #AI理财 #php二次开发 #php程序迭代...
基于 ThinkPHP 5.1 的短信群发管理系统,提供群组管理、联系人管理、短信发送等核心功能。 #群发 #sms #短信 #短信群发 #sms群发 #群发系统 二开以及迭代日志:v3.0.1 (2026-06-27) 修复– 登录: 修复 remember 字段空值异常导致登录失败– 权限: 修复群组管理路由名不匹配(tag_group → taggroup),恢复 AuthBehavior 权限检查– 模板: 修复 TagGroup 控制器模板目录路径不匹配– 数据库: 扩大 dkewl_phone / dkewl_send_log 表 phone 字段至 VARCHAR(32)– 群组: 修复 createTag 自动删除占位记录导致空群组消失– 短信: 修复 TestChannelA/B/C 服务商接口错误(implements → extends)– 过滤: 发送短信时排除 placeholder_ 占位记录– 权限: 补充平台用户角色的短信服务商访问规则– 安全: 重置 admin 密码 测试– 22 个后台页面全部正常– ceshi / admin 双角色权限验证通过– 短信群发成功发送并记录 v1.2.1 — 2026-06-29 18:20 • 新增 add() 方法,修复新建群组 404• 放宽手机号验证,支持国际号码格式• 修复返回按钮跳转至群组列表 v1.2.0 — 2026-06-29 17:30 • 恢复 TagGroup 控制器缺失的 addNumber/removeNumber/editNumber/batchRemoveNumbers 方法• 修复 AuthBehavior 权限检查 URL 大小写不匹配(Str::camel + Str::lower 拆分)• 修复 view.html JS URL 为 camelCase,匹配 ThinkPHP 路由• 移除数据库不存在的 name 字段引用• 重启 PHP-FPM 70,清理 /tmp/php-cgi-70.sock 锁定 v1.1.0 — 2026-06-29 09:00 • 修复 BaseAdmin.php initialize() 中未定义 $user_group 变量导致的 500 错误• 新增 batch_add_numbers.html 模板• 修复 view() 方法使用 Db::name 替代 VuePage 查询 v1.0.0 — 初始版本 • 群组列表、重命名、合并、删除、查看联系人• 批量添加/删除号码...
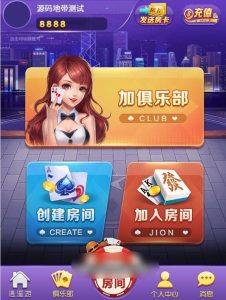
2026修复版 java随意玩H5游戏带斗地主-麻将-跑得快 随意玩H5游戏 带斗地主、麻将 、跑得快,内置视频搭建教程 ,支持快速部署与个性化配置。无需复杂开发,一键集成热门游戏玩法,适配多端H5环境,提供完整前端 源码与分步视频指导,助开发者高效上线稳定可运营的H5小游戏平台。这个游戏后台跟游戏服务端是 java编译后的组件,前端 也是 编译后的后台可以生成房卡 兑换码 ,前台使用兑换码就能加房卡后台的 公众号设置跟支付 管理 是有报错的 功能暂不可用,报错是分页代码错误 改html模版应该就能修复这两个功能模块 还有没有其它错误 不知道,但是 在服务端的配置文件 是有设置微信登录的 我是本地虚拟机搭建测试的,注册账号登录的,由于没有陪玩机器人 也就没有办法开局进行测试除广西十三张无法创建房间,其它游戏都可以创建房间,进游戏 没有陪玩机器人,后台没看到控制包含游戏:斗牌,拼三张,十三张,天-九,三-公,超级三加一 ,大吃小,跑得快,斗地主,麻将(推倒胡 ),百人斗牌 #h5 #麻将 #斗地主 #三公...
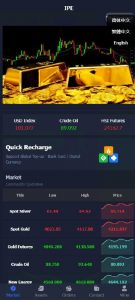
黄金白银微盘安全加固更新日志 #20250611 本次服务器安全加固完成四项核心修复:重建 node_modules 清理剪贴板劫持恶意代码;修复 Yuebao.php SQL注入漏洞,全部 $_POST/$_GET 替换为 input() 过滤;为 PHP 5.6 配置 disable_functions 禁用危险函数;PHP-FPM 性能优化调整 max_children 80、start_servers 20,避免内存耗尽。所有变更已备份,PHP-FPM 重启验证通过。#服务器安全加固 #PHP漏洞修复 #SQL注入防护 #Web应用防火墙 #代码审计 💻 #微盘 #php二开 #微交易程序...
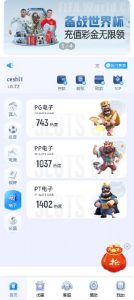
2026.5.25综合盘重点更新:增加点杀控杀功能 接口更新 : PG/PP/FC/JBD/JILI/CQ9/WG 电子全面上线 RTP 点杀控杀!2026-03-20PG/PP/FC/JBD/JILI/CQ9/WG 电子全面上线 RTP 点杀控杀!需要网站接入PGS/PPS/FCS/JBDS/JILIS/CQ9S/WGS 以上接口API代码。 点杀操作:会员管理 → 会员列表 → 针对某个会员用户设定RTP值保存即可。详情更多请咨询上级代理或官方客服 RTP 功能说明一、基础规则RTP 仅支持设置30–90区间数值,超出该范围无法配置;数值逻辑:RTP 数字越低,玩家输钱概率越大;数值 0 为系统默认模式,默认 RTP 区间:30–50;行业正版接口常规 RTP 区间:90%–96%。 二、RTP 区间玩法 & 风险参考90%以上:平衡型玩法,小额奖励规律稳定,大额奖励偶尔触发,玩家留存好80%–89%:返奖率偏低,整体中奖频次少,输赢波动感强70%–79%:高风险区间,大奖出现概率极低,游戏体验偏枯燥、“干”50%–69%:极度波动,多数情况为输钱,仅极小概率中奖50% 以下:几乎无返奖,玩家体验极差,用户流失率极高 二开重点更新: 完成新三方 API 接入、投注记录抓取、结算状态映射与基础数据回补。修复了输赢金额回写、返水状态展示、USDT 汇率保存与双线路文件同步,将 PG 电子平台代码切换为 pgs,已验证两条线路游戏启动正常 #综合盘 #点杀 #控杀 #输赢控制 #包网搭建 #php二次开发 #程序更新...